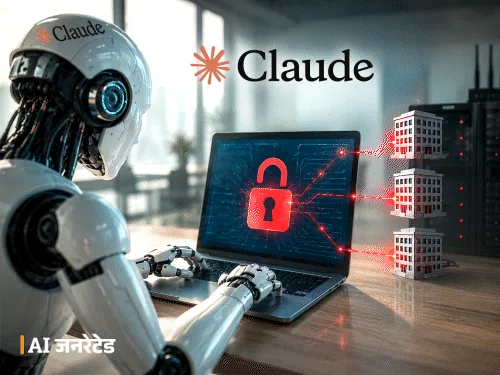
साइबर सुरक्षा से जुड़ी इस सनसनीखेज घटना में भारतीय मूल के हैकर्स ने कृत्रिम बुद्धिमत्ता आधारित प्लेटफॉर्म Claude का प्रभावी ढंग से उपयोग करते हुए OpenAI के सुरक्षा चक्र को भेदा है। तकनीकी विशेषज्ञों के अनुसार, इस पूरे ऑपरेशन को महज बहत्तर घंटे के रिकॉर्ड समय में पूरा किया गया, जिसमें सिस्टम की दो बड़ी कमजोरियों या जिन्हें बग कहा जाता है, उनका सटीक फायदा उठाया गया। इस तरह के अत्याधुनिक टूल्स का इस्तेमाल करके किसी बड़ी टेक कंपनी की सुरक्षा व्यवस्था को इतनी तेजी से चकमा देना यह साबित करता है कि आज के दौर में साइबर अपराधी और एथिकल हैकर्स दोनों ही तकनीकी क्षमताओं का कितना उन्नत स्तर पर उपयोग कर रहे हैं। इस घटना के सामने आने के बाद से ही तकनीक की दुनिया में इस बात पर गंभीर बहस छिड़ गई है कि क्या एआई मॉडल खुद ही सुरक्षा प्रणालियों के लिए खतरा बनते जा रहे हैं या फिर उनका दुरुपयोग किस हद तक संभव है।
इस पूरे घटनाक्रम की पृष्ठभूमि पर गौर करें तो पता चलता है कि आधुनिक तकनीक और एथिकल या अनएथिकल हैकिंग के बीच का दायरा लगातार धुंधला होता जा रहा है। हाल के वर्षों में लार्ज लैंग्वेज मॉडल और जेनरेटिव एआई टूल्स जैसे Claude और अन्य प्रणालियों की क्षमताएं इतनी अधिक बढ़ चुकी हैं कि इनका उपयोग कोडिंग गलतियों को ढूंढने और सिस्टम की कमजोरियों का पता लगाने के लिए बड़े पैमाने पर होने लगा है। OpenAI जैसी प्रमुख और दिग्गज एआई कंपनियों के सिस्टम्स अपनी सुरक्षा के लिए दुनिया भर में जाने जाते हैं और उनके पास सुरक्षा की कई परतें होती हैं। इसके बावजूद, यदि कुछ ही घंटों के भीतर इस प्रकार की सेंध लगाई जा सकती है, तो यह वैश्विक स्तर पर साइबर सुरक्षा शोधकर्ताओं और तकनीकी दिग्गजों के लिए एक बहुत बड़ी चेतावनी है। इस तरह के कारनामे यह दर्शाते हैं कि पारंपरिक सुरक्षा उपाय अब कई मामलों में नाकाफी साबित हो रहे हैं और हैकर्स नई पीढ़ी के एआई मॉडल्स का उपयोग अपने अभियानों को गति देने के लिए कर रहे हैं, जिससे सुरक्षा तंत्र की मुश्किलें कई गुना बढ़ गई हैं।
इस घटना के भविष्य में दूरगामी परिणाम देखने को मिल सकते हैं, जिसका असर पूरी सॉफ्टवेयर और एआई उद्योग पर पड़ना तय माना जा रहा है। आने वाले समय में तमाम बड़ी तकनीकी कंपनियां अपनी आंतरिक सुरक्षा प्रणालियों की फिर से समीक्षा करेंगी और यह सुनिश्चित करने का प्रयास करेंगी कि उनके सिस्टम में ऐसे कोई भी बग मौजूद न रहें जिनका फायदा उठाकर कोई बाहरी टूल या एआई मॉडल इस तरह की सेंधमारी को अंजाम दे सके। इसके अलावा, इस मामले के बाद सेClaude जैसे लोकप्रिय एआई मॉडल्स के डेवलपर भी अपनी नीतियों पर पुनर्विचार कर सकते हैं ताकि इस बात को रोका जा सके कि उनके प्लेटफॉर्म्स का उपयोग किसी भी प्रकार की सुरक्षा भेदने या अनधिकृत गतिविधियों के लिए न किया जा सके। उद्योग जगत के जानकारों का मानना है कि इस घटना से सबक लेते हुए सुरक्षा मानकों को और अधिक कड़ा किया जाएगा, और एआई के दुरुपयोग को रोकने के लिए नए नियम तथा तकनीकी फिल्टर विकसित किए जाएंगे ताकि डिजिटल स्पेस को और अधिक सुरक्षित बनाया जा सके।