नगर निगम के डेटा में साइबर सेंध
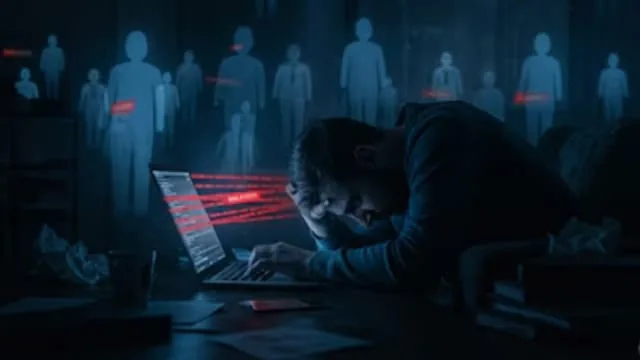
मध्य प्रदेश के नगर निगम के डिजिटल सिस्टम में एक गंभीर सुरक्षा चूक का मामला सामने आया है। हालिया जानकारी के अनुसार, निगम के कुल 2500 खातों का विवरण अनधिकृत रूप से लीक कर दिया गया है। यह डेटा चोरी किसी सामान्य वेबसाइट के बजाय डार्क वेब पर पाई गई है, जो इंटरनेट का वह हिस्सा है जहां अवैध गतिविधियां संचालित होती हैं। लीक हुए विवरणों में संबंधित कर्मचारियों की ईमेल आईडी और उनके लॉगिन पासवर्ड शामिल हैं। यह घटना 23 अक्टूबर 2026 को सामने आई, जिसने नगर निगम के डिजिटल बुनियादी ढांचे और कर्मचारियों की व्यक्तिगत सुरक्षा पर बड़े सवाल खड़े कर दिए हैं। इतने बड़े पैमाने पर सरकारी डेटा का सार्वजनिक होना यह दर्शाता है कि साइबर हमलावरों ने सिस्टम की सुरक्षा घेरे को आसानी से तोड़ दिया। इस घटना के बाद से नगर निगम के दफ्तरों में हड़कंप मचा हुआ है और तकनीकी विशेषज्ञों द्वारा डेटा की सुरक्षा की फिर से जांच की जा रही है ताकि भविष्य में ऐसी चूक को रोका जा सके।
डार्क वेब पर उजागर हुआ पासवर्ड डेटा
साइबर सुरक्षा विशेषज्ञों ने इस बात की पुष्टि की है कि डार्क वेब के विभिन्न मंचों पर नगर निगम से जुड़ी संवेदनशील फाइलें अपलोड की गई थीं। इन फाइलों के विश्लेषण से पता चला कि इसमें 2500 कर्मचारियों के आधिकारिक ईमेल पते और उनके द्वारा उपयोग किए जाने वाले गोपनीय पासवर्ड मौजूद हैं। डार्क वेब वह जगह है जहां साइबर अपराधी अक्सर चुराई गई जानकारी को बेचने या उसे सार्वजनिक करने का काम करते हैं। इन पासवर्डों के लीक होने का मतलब है कि कोई भी व्यक्ति इन संबंधित कर्मचारियों के आधिकारिक अकाउंट में लॉग-इन करने की कोशिश कर सकता है। इस प्रकार की पहुंच से निगम के महत्वपूर्ण दस्तावेजों, परियोजनाओं और आंतरिक संचार में हेरफेर होने का खतरा बना रहता है। फिलहाल, निगम प्रशासन ने उन सभी प्रभावित खातों को सुरक्षित करने की प्रक्रिया शुरू कर दी है जिनके क्रेडेंशियल डार्क वेब पर उपलब्ध थे। अधिकारियों का ध्यान अब इस बात पर है कि यह डेटा निगम के सर्वर से बाहर कैसे निकला और क्या इसके पीछे किसी बाहरी साइबर गिरोह का हाथ है।
डिजिटल सुरक्षा और इसका व्यापक प्रभाव
सरकारी संस्थानों के लिए डिजिटल सुरक्षा का विषय अब एक बड़ी चुनौती बन चुका है। नगर निगम जैसे निकायों के पास लाखों नागरिकों का डेटा और सरकारी फाइलों का भंडार होता है, जो साइबर अपराधियों के लिए हमेशा से एक आकर्षक लक्ष्य रहे हैं। पासवर्ड लीक होने की यह घटना न केवल कर्मचारियों के लिए बल्कि पूरी सरकारी प्रणाली के लिए एक बड़ा सुरक्षा जोखिम पेश करती है। बैकग्राउंड में देखें तो, सरकारी कार्यालयों में अक्सर पुराने सॉफ्टवेयर या कमजोर पासवर्ड पॉलिसी का इस्तेमाल किया जाता है, जिसका लाभ उठाकर हैकर्स आसानी से अंदरूनी नेटवर्क तक पहुंच बना लेते हैं। इस घटना के बाद से नगर निगम के आईटी विभाग को अपनी साइबर सुरक्षा नीतियों को तुरंत अपडेट करने की जरूरत है। भविष्य में इस प्रकार के हमलों को रोकने के लिए टू-फैक्टर ऑथेंटिकेशन और उन्नत एन्क्रिप्शन जैसे सुरक्षा उपायों को लागू करना अनिवार्य हो गया है। नागरिकों के रिकॉर्ड सुरक्षित रहे, इसके लिए निगम के पूरे डिजिटल तंत्र की गहन ऑडिट की आवश्यकता है ताकि यह सुनिश्चित हो सके कि कोई भी अन्य संवेदनशील डेटा असुरक्षित अवस्था में नहीं है।